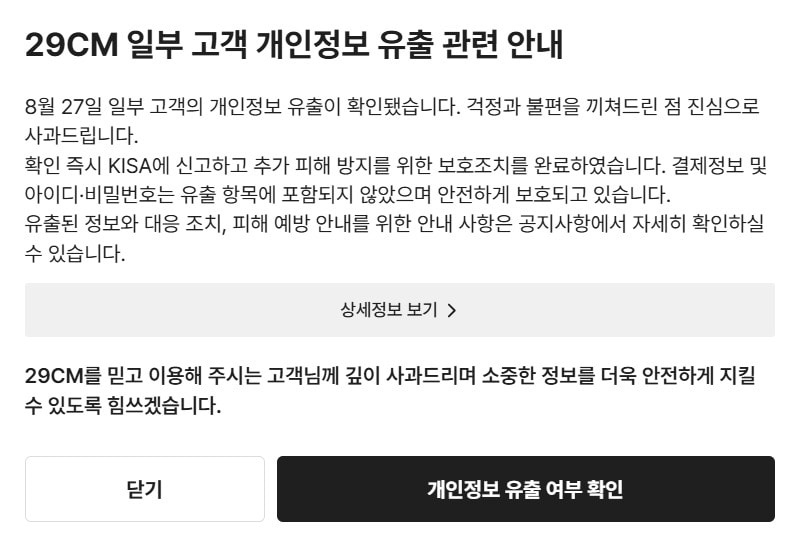
29CM는 지난 27일 주문 정보를 조회하는 연동 기능(API)에 외부의 비정상적인 접근이 발생해 일부 고객의 개인정보가 유출된 사실을 확인했다고 30일 밝혔다. 유출된 개인정보는 총 15만 9000여 건으로, 이름만 유출된 경우가 13만 8841건이며 이름과 이메일 주소, 휴대전화 번호, 배송 정보가 포함된 경우가 2만 1011건이다. 29CM 측은 결제 정보와 아이디, 비밀번호 등 계정 정보는 유출되지 않았다고 설명했다. 사고를 인지한 즉시 29CM는 해당 접근 경로를 차단하고 한국인터넷진흥원(KISA)과 개인정보보호위원회에 자진 신고했다. 또한 피해 고객에게는 유출 항목과 대응 방법을 개별 안내했으며, 홈페이지를 통해 30일간 구체적인 유출 내역을 확인할 수 있도록 조치했다. 29CM는 주문 내역을 사칭한 결제·환불·배송 관련 문자나 전화, 메일에 유의할 것을 당부하며 보안 시스템과 관리 체계를 재점검하겠다고 밝혔다.
패션 플랫폼 29CM 고객 개인정보 15만여 건 유출
무신사가 운영하는 패션·라이프스타일 플랫폼 29CM에서 외부의 비정상적인 접근으로 인해 고객 개인정보 약 16만 건이 유출되는 사고가 발생했다.
NEWN이 여러 언론사 보도를 교차 확인해 AI로 작성한 초안입니다. 편집·출처 원칙과 AI 작성 정책을 확인할 수 있습니다.