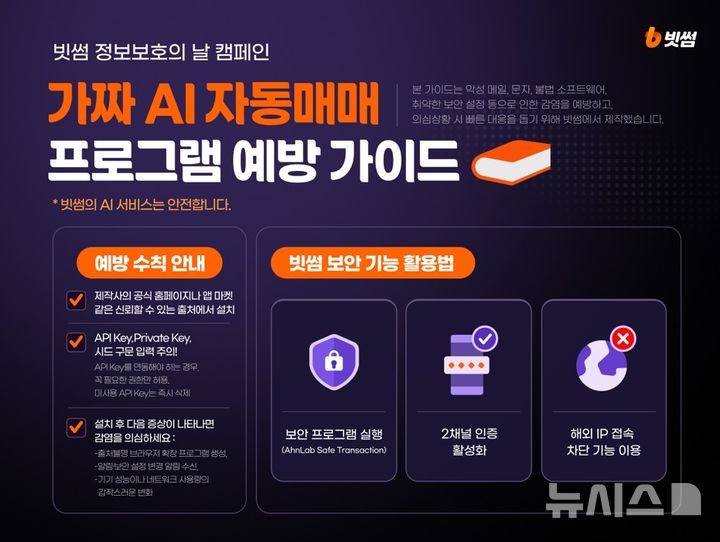
최근 AI 기반 가상자산 투자 서비스에 대한 관심이 높아지면서 이를 악용한 사이버 범죄가 증가하고 있다. 사기범들은 'AI가 자동으로 매매해 고수익을 낸다'거나 'API 키만 연결하면 손실 없이 거래할 수 있다'는 문구로 투자자를 유인해 악성 프로그램 설치를 유도하는 수법을 사용한다. 이러한 악성코드에 감염되면 브라우저에 저장된 아이디와 비밀번호, 로그인 세션 쿠키를 비롯해 API 키와 개인 지갑의 개인키, 시드 구문 등이 유출될 수 있다. 공격자는 탈취한 정보를 이용해 계정에 접근하고 자산을 탈취할 위험이 있다. 빗썸은 검색광고, SNS, 메신저 링크 등을 통해 배포되는 출처 불명의 실행 파일이나 압축 파일을 내려받지 말 것을 당부했다. 자동매매 서비스를 이용할 때는 공식적으로 검증된 서비스를 선택해야 한다. 빗썸은 공식 서비스인 'AI 트레이드 킷'을 이용할 것을 권장하며, API 키를 발급할 때는 출금 권한을 제외하고 조회와 주문 등 필요한 권한만 부여해야 한다고 강조했다. 만약 비인가 프로그램 설치 후 알 수 없는 브라우저 확장 프로그램이 추가되거나 보안 설정 변경 알림이 나타나면 즉시 인터넷 연결을 차단해야 한다. 이후 감염되지 않은 기기를 통해 비밀번호를 변경하고 API 키 삭제 및 출금 주소 확인 등 계정 보호 조치를 취해야 한다.
빗썸, 가짜 AI 자동매매 프로그램 악성코드 주의보
가상자산 거래소 빗썸이 인공지능(AI) 자동매매 프로그램을 사칭한 악성코드 피해를 예방하기 위해 9월 정보보호 캠페인을 진행한다고 10일 밝혔다.
NEWN이 여러 언론사 보도를 교차 확인해 AI로 작성한 초안입니다. 편집·출처 원칙과 AI 작성 정책을 확인할 수 있습니다.