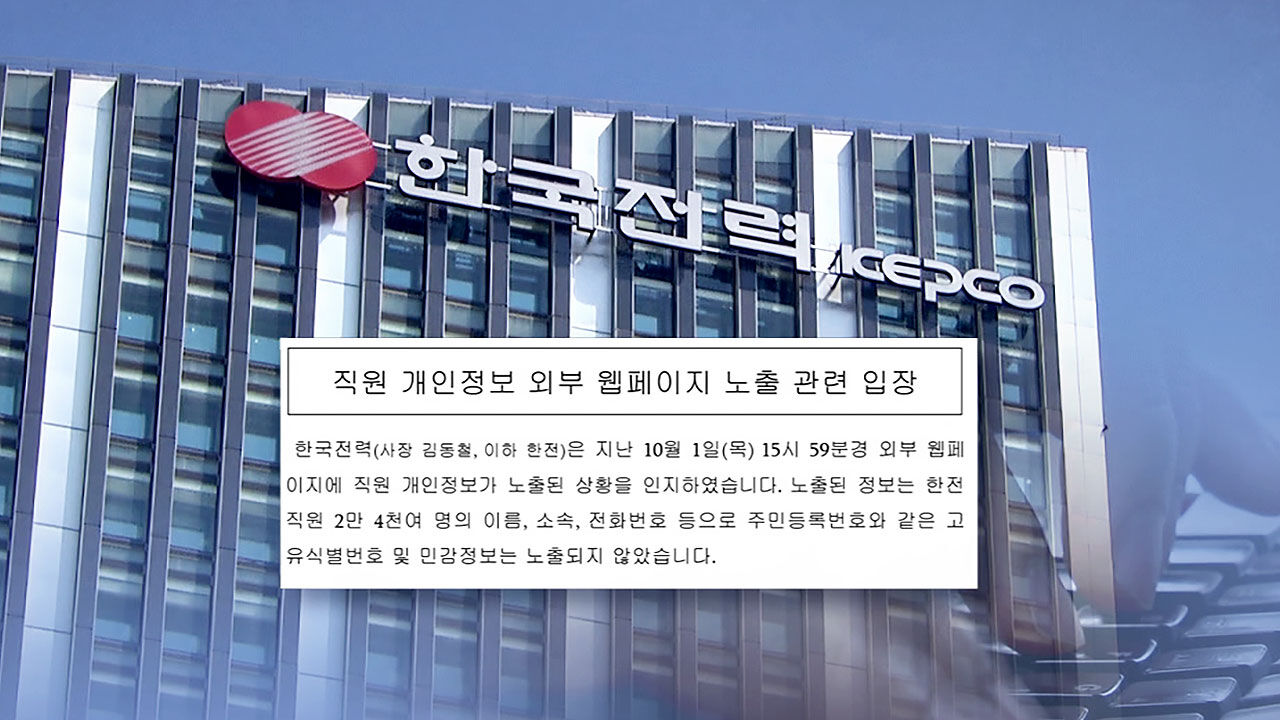
한국전력은 지난 1일 오후 4시경 외부 웹페이지를 통해 직원들의 개인정보가 노출된 사실을 인지했다고 밝혔다. 노출된 정보는 직원들의 이름, 소속, 전화번호, 이메일 등이며 주민등록번호와 같은 고유식별번호나 민감정보는 포함되지 않은 것으로 파악됐다. 한전은 사고 인지 직후 내부 시스템 접속을 차단하고 해당 웹페이지 운영사에 정보 삭제를 요청했으나, 실제 삭제까지는 약 32시간이 소요됐다. 한전은 비상대응 종합상황실을 구성해 유관기관과 함께 정확한 노출 경위를 조사하고 있다. 이번 사고가 한전 자체 홈페이지가 아닌 외부 웹페이지에서 발생함에 따라 정보 위탁 관리 업체의 실수나 외부 공격 등 여러 가능성을 열어두고 있다. 한전 측은 이번 사고로 인한 고객 개인정보 유출은 없으며, 고객 정보는 별도의 전용 시스템을 통해 안전하게 관리되고 있다고 설명했다. 또한, 최근 금융권에서 발생하는 AI 해킹과의 연관성에 대해서는 현재까지 확인된 해킹 정황이 없다고 밝혔다. 한전은 피해가 발생하거나 예상되는 경우 조사를 거쳐 손해배상 등 구제 절차를 진행할 방침이다.
한국전력 직원 2만 4천여 명 개인정보 외부 웹페이지 노출
한국전력공사 직원 2만 4천여 명의 개인정보가 외부 웹페이지에 노출되는 사고가 발생했다.
NEWN이 여러 언론사 보도를 교차 확인해 AI로 작성한 초안입니다. 편집·출처 원칙과 AI 작성 정책을 확인할 수 있습니다.