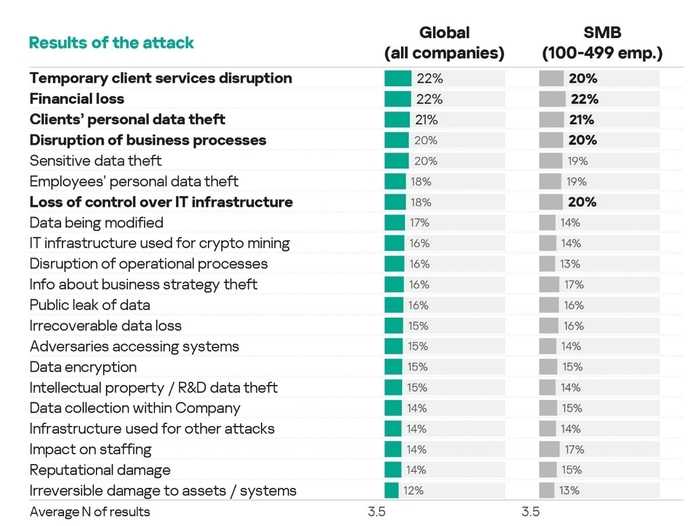
중소·중견기업의 IT 및 IT 보안 담당자 중 86%가 최근 1년간 최소 한 차례 이상 사이버 침해 사고를 겪었다. 이는 글로벌 중소·중견기업 10곳 중 8곳 이상이 사이버 사고를 경험했다는 의미다.
주요 공격 유형은 피싱, 소프트웨어 취약점 악용, 대규모 악성코드 유포, 랜섬웨어, 인공지능 취약점 타깃 공격 등이다. 공격으로 인한 피해 중 가장 큰 비중은 직접적인 재정적 손실(22%)이었으며, 웹사이트 및 쇼핑몰 중단, IT 인프라 통제력 상실, 업무 프로세스 마비 등도 뒤를 이었다. 특히 16%의 기업은 복구할 수 없는 영구적 데이터 손실을 경험했으며, 13%는 기업 핵심 자산에 돌이킬 수 없는 피해를 입었다.
공격자들은 고객 데이터(32%), 금융 관련 자격 증명 및 법률 문서(28%), 직원 자격 증명(25%), 기업의 사업 전략(23%) 등 민감한 정보를 탈취하는 데 주력했다. IT 부서(50%)와 IT 보안 부서(46%)가 주요 타깃이었으며, 회계·재무 부서(24%)도 공격 대상이 되었다.
사이버 사고 이후 기업들은 IT 보안 솔루션 도입, 제3자 규정 준수 요건 강화, 자격 증명 관리 방식 개선 등의 조치를 도입하고 있다. 카스퍼스키는 기업들이 파편화된 개별 보안 조치에 의존하기보다는 접근 제어, 기술적 방어, 직원 대상 보안 인식 교육을 결합한 입체적 대응 체계를 마련해야 한다고 강조했다.