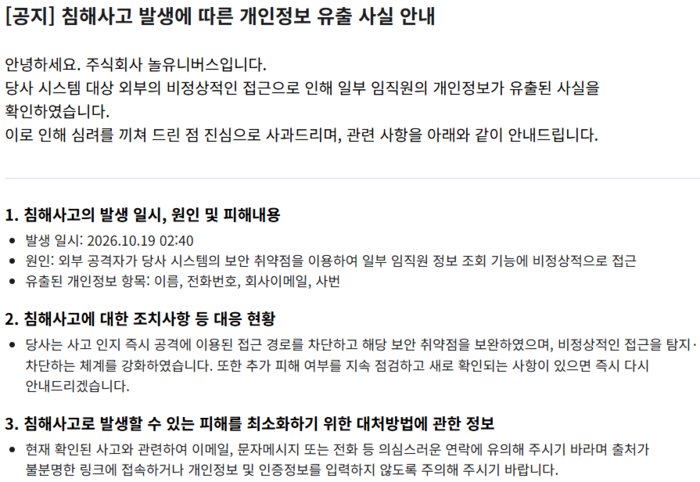
여행·여가 플랫폼 '놀(NOL)'을 운영하는 놀유니버스는 외부 공격으로 일부 임직원의 개인정보가 유출된 사실을 밝혔다. 회사는 공격에 이용된 접근 경로를 차단하고, 유출 범위와 영향을 조사하고 있다.
놀유니버스는 19일 외부 공격자가 시스템의 보안 취약점을 이용해 임직원 정보 조회 기능에 비정상적으로 접근한 사실을 확인했다. 유출된 개인정보 항목은 이름, 전화번호, 회사 이메일, 사번이다. 뉴시스에 따르면, 회사는 사고 인지 즉시 공격에 이용된 접근 경로를 차단하고, 한국인터넷진흥원(KISA) 등 유관기관에 신고했다. 또한 피해자들에게 유출 사실과 대처 방법을 안내하고 있다. 에티뉴스에 따르면, 회사는 비정상적인 접근을 탐지하고 차단하는 체계를 강화하고, 추가 피해 여부를 지속 점검하고 있다.
놀유니버스는 의심스러운 이메일·문자·전화에 주의하고 출처가 불분명한 링크에 접속하거나 인증정보를 입력하지 말라고 당부했다. 회사는 이용자 정보를 안전하게 보호하기 위해 보안 체계를 지속적으로 강화할 예정이다.