최근 2년 9개월간 발생한 금융회사 대상 해외발 해킹 추정 사고 18건 중 공격 주체가 특정된 사례는 2건에 그쳤다. 송언석 국민의힘 의원이 금융감독원으로부터 제출받은 자료에 따르면, 2024년부터 이달 8일까지 금융회사에서 발생한 해외발 해킹 추정 사고 18건 가운데 공격 주체가 특정된 사례는 지난해 7월 서울보증보험을 겨냥한 국제 랜섬웨어 조직 ‘건라(GUNRA)’ 공격과 올해 4월 바로저축은행을 위협한 ‘INC Ransom’ 사례뿐이다. 나머지 16건 중 13건은 해외 IP 접속 정황만 확인됐을 뿐 단서를 찾지 못했고, 3건은 국가 식별조차 불가능했다.
금융권에서는 공격자들이 가상사설망(VPN)이나 인터넷 프로토콜(IP) 변조 기술을 활용해 접속 경로를 우회하기 때문에 공격 주체 규명이 난항을 겪고 있다. 특히, 최근에는 생성형 인공지능(AI) 코딩 도구를 악용한 해킹 시도가 가세하며 추적을 더욱 어렵게 만들고 있다.
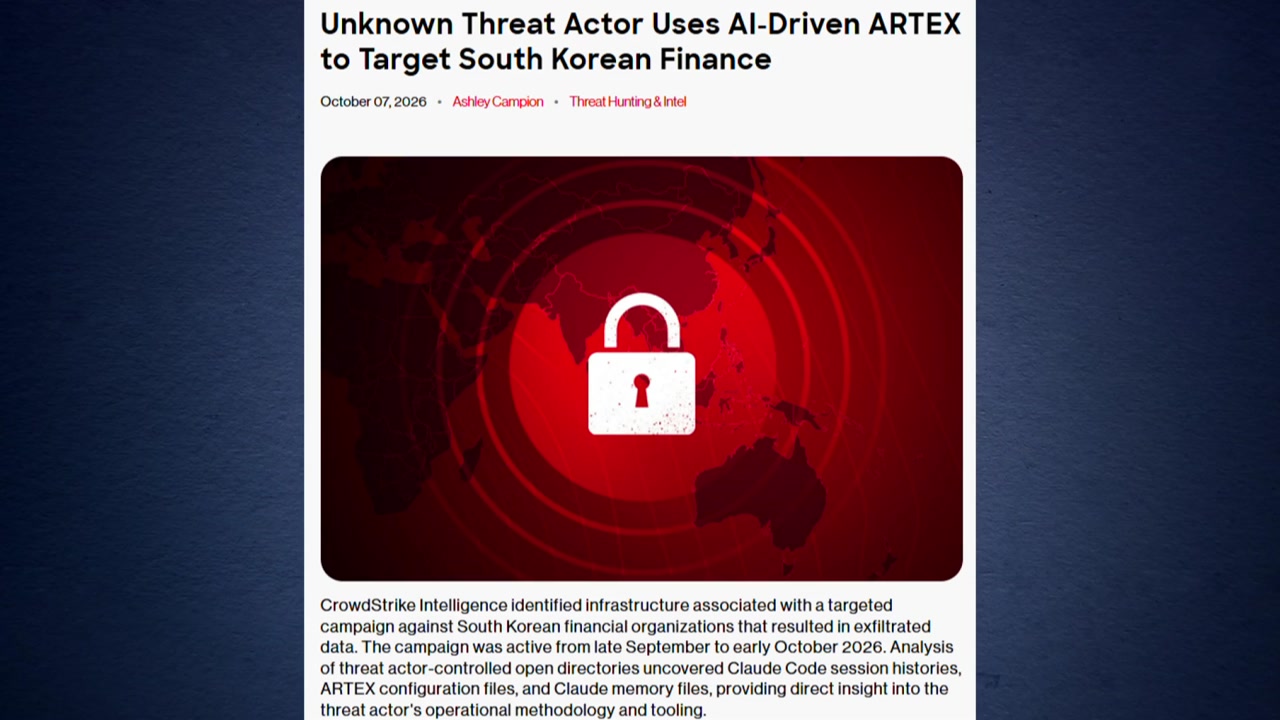
한편, 글로벌 사이버 보안 기업 크라우드 스트라이크는 최근 국내 금융권을 공격한 해커가 중국 광둥성에 사는 26세 인물일 가능성이 있다는 보고서를 발표했다. 해당 해커는 홍콩에 있는 서버에서 통제하는 가운데, 복수의 AI를 활용한 것으로 파악되었으며, 접속 위치를 숨기기 위해 IP 주소 9개를 사용한 것으로 분석되었다. 그러나 해당 인물은 자신은 사건과 관련이 없다는 입장을 밝혔다. 경찰은 보고서 내용 등을 바탕으로 해킹 경로를 추적할 예정이다.