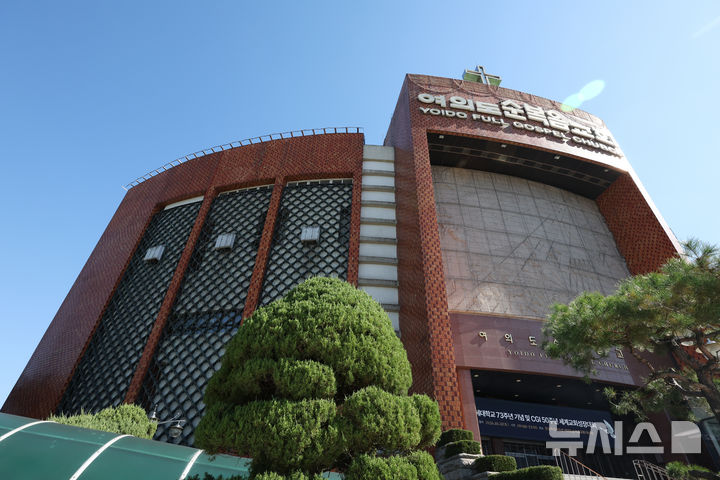
서울 여의도순복음교회(이영훈 목사)는 개인정보 유출이 의심되는 정황과 관련해 IT 담당자와 시스템 개발·유지보수 업체, 외부 보안 전문업체 전문인력을 중심으로 대응체계를 가동하고 있다고 12일 밝혔다. 교회는 유출 의심 자료 7건 중 성도 정보변경 이력 1건에서 일부 개인정보가 확인됐으며, 과거 헌금 전표에는 개인 식별정보가 없었다고 설명했다. 해당 성도에게 개별 통지와 보호조치를 진행하고 보안 장비와 접근 권한 관리체계를 강화할 방침이다.
사랑의교회(오정현 목사)는 이번 사건과 관련해 성도들에게 안내 문자를 보내고 외부 접근을 차단하고 긴급 보안 조치를 시행했으며 시스템과 관리체계를 점검해 재발 방지 대책을 마련하고 있다고 밝혔다.
여의도순복음교회는 12일 외부 보안 전문기관과 함께 유출 의심자료 7건을 분석한 결과 1993년부터 2019년까지의 헌금 전표 자료에서 개인 식별정보가 확인되지 않았다고 밝혔다. 헌금 전표 자료에는 전표번호와 금액, 내역 등이 담겨 있었으며 이름과 주민등록번호, 전화번호, 주소는 포함되지 않았다. 다만 교인정보가 바뀐 내용을 기록한 자료에서는 주민등록번호 변경기록 2629건, 전화번호 변경기록 3964건, 주소 변경기록 7202건이 확인됐다.
교회는 지난 6일 한국인터넷진흥원(KISA)으로부터 침해사고 정황을 통보받은 뒤 서버와 방화벽 접속 기록을 분석하고 악성코드 삭제, 외부 접속 차단 등 보안 조치를 시행했다. 서버와 관련 계정의 비밀번호 변경을 마쳤으며, 전체 사용자 비밀번호 변경과 시스템의 보안상 약점 점검도 진행하고 있다. 외부 침입을 막는 방화벽 교체와 개인정보 접근권한 점검도 추진할 계획이다. 교회는 개인정보 보호를 위해 보안 전문기관과 긴밀히 협력해 정보보호 수준을 지속적으로 높여 나갈 방침이다.